AI & computing › Agentic AI & autonome agents
Nieuwe tool Plimsoll bewijst hoe veilig een AI-agent zijn code uitvoert
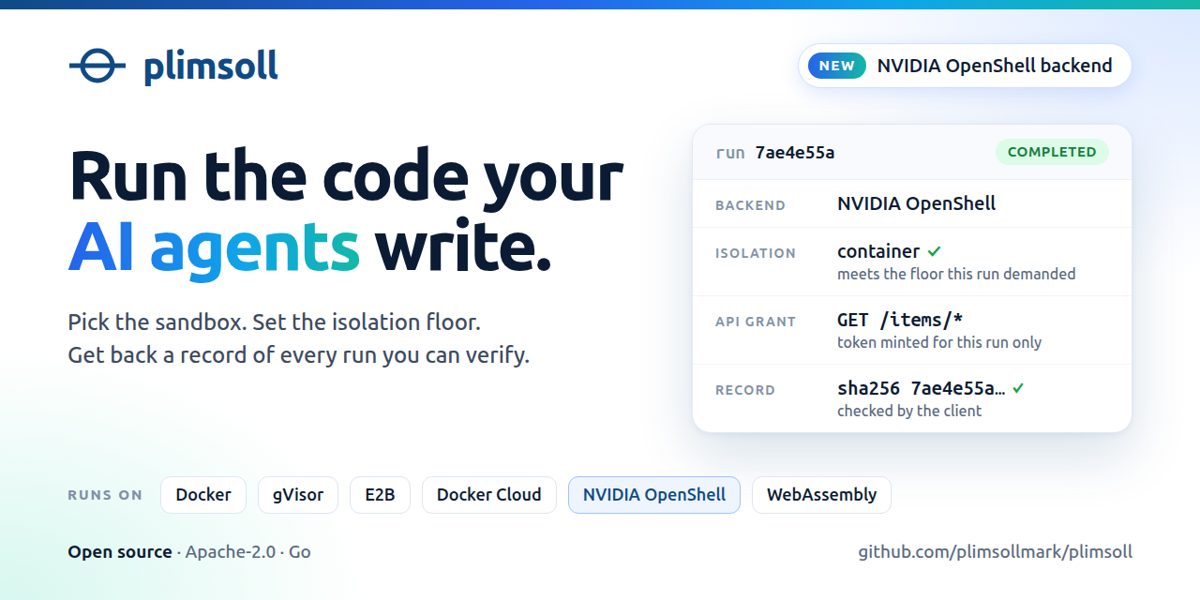
Een nieuwe opensourcetool genaamd Plimsoll laat precies zien hoe stevig de afscherming is waarin code draait die een AI-agent zelf heeft geschreven. Wie dat wil, kan vooraf een minimale beveiligingssterkte eisen: voldoet de sandbox daar niet aan, dan start de code helemaal niet. Het project speelt in op een groeiend probleem nu bedrijven AI steeds vaker zelfstandig laten programmeren.
Steeds meer bedrijven laten AI-agents zelf programmeercode schrijven en direct uitvoeren. Dat is handig, maar risicovol: niemand controleert vooraf wat die code precies doet. Het opensourceproject Plimsoll biedt daarvoor een oplossing. Het draait onbekende, door AI geschreven code in een afgeschermde sandbox en meldt na elke run exact hoe stevig die afscherming was.
Een lastlijn voor digitale veiligheid
De naam Plimsoll verwijst naar de Plimsollijn, de streep die op de romp van elk schip staat geschilderd en aangeeft hoe diep het schip maximaal mag liggen. Iedereen kan die lijn van buitenaf aflezen. Plimsoll doet iets vergelijkbaars voor software: het kent vier beveiligingsniveaus, van zwak naar sterk: process, container, kernel en vm. Hoe hoger het niveau, hoe moeilijker het is voor code om uit zijn afgesloten omgeving te ontsnappen. Een ontwikkelaar kan vooraf een minimumniveau instellen. Voldoet de sandbox daar niet aan, dan wordt de code niet uitgevoerd en krijgt de aanvrager een foutmelding. Zo voorkomt het systeem dat gevoelige taken per ongeluk in een te zwak afgeschermde omgeving draaien. Elk resultaat bevat bovendien een digitale vingerafdruk, een hash, van zowel het verzoek als de uitkomst, zodat achteraf te controleren is of er niet is geknoeid. Een los programma, plimsoll-attest, ondertekent die gecontroleerde resultaten en kan een run desgewenst herhalen om de uitkomst te bewijzen.
Een wankel wagentje als test
Om te laten zien hoe het werkt, liet het Plimsoll-team een AI-agent een regelprogramma schrijven voor het klassieke cart-pole-probleem uit de regeltechniek: een wagentje op een rail met daarop een scharnierende paal, die het programma rechtop moet houden door het wagentje heen en weer te duwen. De simulatie draait als WebAssembly, een draagbare bytecode die in bijna elke omgeving dezelfde uitkomst geeft. Het eerste ontwerp van de AI bevatte een rekenfout: de paal viel na zes seconden om. Omdat Plimsoll elke run vastlegt en vergelijkt met een digitale vingerafdruk, was dat verschil direct zichtbaar, ook al leken de twee programma's op het eerste gezicht identiek.
Toegang tot data zonder wachtwoorden te delen
Een tweede probleem dat Plimsoll aanpakt: AI-code moet soms bij een API van een bedrijf kunnen, bijvoorbeeld om gegevens op te vragen. Normaal betekent dat, dat het wachtwoord of de sleutel van die API in de sandbox terechtkomt, met alle risico's van dien als de code zich misdraagt. Plimsoll werkt daarom met tussenpersoon-software, een broker, die buiten de sandbox draait. Die broker checkt per aanvraag welke specifieke route van een API mag worden aangeroepen en voegt dan zelf een kortlevend toegangstoken toe. De AI-code zelf krijgt dat token nooit te zien en kan dus nooit zonder de broker om toegang krijgen.
Plimsoll is inmiddels gekoppeld aan populaire agentframeworks zoals Vercel AI SDK, Google ADK, CrewAI en Trigger.dev, zodat ontwikkelaars de sandbox direct als bouwsteen kunnen toevoegen aan bestaande AI-toepassingen. Het past in een bredere trend: nu AI-agents steeds vaker zelfstandig code schrijven en uitvoeren, groeit de vraag naar gereedschap dat niet alleen vertrouwen vraagt, maar bewijs levert.
Achtergrond & begrippen
Wat betekent dit voor de toekomst? Nu AI-agents steeds vaker zelfstandig code schrijven en uitvoeren, groeit de behoefte aan controleerbare veiligheid in plaats van blind vertrouwen. Tools als Plimsoll maken het mogelijk om vooraf eisen te stellen aan de afscherming van AI-gegenereerde code en achteraf te bewijzen dat die eisen zijn nageleefd. Dat kan de drempel verlagen om AI-agents breder in te zetten voor taken waarbij fouten of misbruik grote gevolgen kunnen hebben.
- Sandbox
- Een afgeschermde omgeving waarin software kan draaien zonder toegang te krijgen tot de rest van het systeem.
- Isolatietier
- Het niveau van afscherming van een sandbox, bij Plimsoll ingedeeld in vier stappen van zwak naar sterk: process, container, kernel en vm.
- Hash (SHA-256)
- Een digitale vingerafdruk van data; dezelfde data levert altijd dezelfde hash op, waardoor manipulatie opvalt.
- WebAssembly
- Een draagbare programmeertaal (bytecode) die in vrijwel elke computeromgeving dezelfde resultaten oplevert, vaak gebruikt om software snel en veilig te laten draaien.
- Broker
- Tussenpersoon-software die buiten de sandbox draait en namens afgeschermde code veilig contact maakt met externe systemen, zonder dat de code zelf wachtwoorden of sleutels ziet.
- Toegangstoken
- Een tijdelijke digitale sleutel die toegang geeft tot een dienst, zonder dat het onderliggende wachtwoord wordt gedeeld.
- Cart-pole-probleem
- Een standaardoefening uit de regeltechniek waarbij een computerprogramma een paal op een rijdend wagentje rechtop moet houden.
- Agentframework
- Software waarmee ontwikkelaars AI-agents bouwen die zelfstandig taken uitvoeren, zoals het schrijven en draaien van code.
Bronnen
Dit artikel is met behulp van AI geschreven op basis van bovenstaande bronnen en is geen letterlijke vertaling. Zo werkt onze redactie.