AI & computing › Post-quantum cryptografie
Kwantumcomputers dreigen fundament van wereldwijd betalingsverkeer te breken
Amerikaanse betaalsystemen als Fedwire en CHIPS verwerken dagelijks biljoenen dollars, beveiligd met versleuteling die decennia oud is. Onderzoekers waarschuwen dat kwantumcomputers binnen tien jaar die beveiliging kunnen kraken, en dat criminelen nu al versleuteld verkeer opslaan om het later te ontcijferen.
Het Amerikaanse betaalsysteem Fedwire verwerkte in 2025 gemiddeld 4,6 biljoen dollar per dag, het systeem CHIPS nog eens 2 biljoen dollar. Daarbovenop staat inmiddels meer dan 300 miljard dollar aan stablecoins op blockchains. Al dat geld wordt beveiligd met twee wiskundige technieken: RSA en elliptic-curve cryptografie. Beide technieken zijn ontworpen in een tijd dat kwantumcomputers nog sciencefiction waren.
Dat is precies het probleem, zegt Ryan Kirkley, oprichter van Global Settlement Holdings, in een opiniestuk op The Quantum Insider. Een voldoende krachtige kwantumcomputer kan met Shors algoritme de geheime sleutels achter RSA en ECC in principe volledig herleiden. Dat is geen kwestie van een beetje zwakkere beveiliging, maar van totale blootlegging: wie de sleutel heeft, kan zich voordoen als de rechtmatige eigenaar van een rekening of digitale munt.
Spionage nu, diefstal later
Nog verontrustender is de zogeheten harvest-now-decrypt-later-strategie. Aanvallers onderscheppen en bewaren nu al versleuteld dataverkeer, in de wetenschap dat ze het over een aantal jaar alsnog kunnen ontcijferen zodra er een bruikbare kwantumcomputer is. Volgens Amerikaanse veiligheidsinstanties NIST en CISA gebeurt dit al op grote schaal. Voor gevoelige financiële en overheidscommunicatie met een lange geheimhoudingsplicht is de schade in die zin mogelijk al aangericht, ook al is die nu nog niet zichtbaar.
De dreiging voelde lange tijd ver weg, maar recente doorbraken hebben dat beeld veranderd. Google's kwantumchip Willow liet eind 2024 zien dat foutcorrectie in kwantumcomputers exponentieel beter wordt naarmate het systeem groter wordt, een cruciale horde voor bruikbare kwantumcomputers. Een AI-systeem van Google DeepMind, AlphaQubit, verbeterde vervolgens de foutcorrectie met zo'n dertig procent. Het gevolg: schattingen van het aantal benodigde qubits om RSA-2048 te kraken daalden van 20 miljoen in 2019 naar minder dan 1 miljoen begin dit jaar. In maart 2026 rekende Google voor dat het kraken van de 256-bit elliptic curve achter Bitcoin, Ethereum en dollar-stablecoins mogelijk is met minder dan 500.000 qubits, binnen enkele minuten rekentijd.
Nieuwe sloten voor het digitale geld
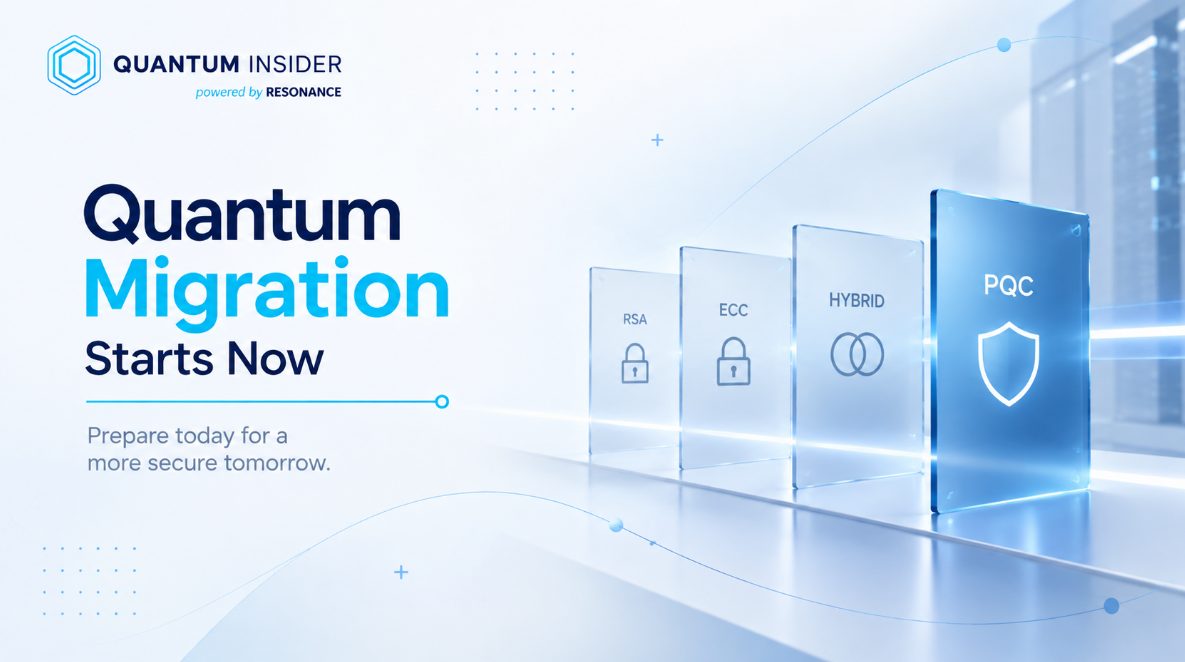
De Amerikaanse standaardisatieorganisatie NIST publiceerde in augustus 2024 drie kwantumbestendige standaarden (FIPS 203, 204 en 205), gebaseerd op wiskunde die ook toekomstige kwantumcomputers niet kunnen kraken. Kirkley benadrukt dat dit pas het startsein is: banken en techbedrijven moeten nu nog hun systemen ombouwen, sleutelbeheer aanpassen en certificaten vervangen. Omdat de nieuwe wiskunde nog relatief jong is, pleit hij voor hybride cryptografie: oude en nieuwe versleuteling naast elkaar, zodat een systeem overeind blijft zolang minstens één van de twee methodes standhoudt. Een realistische migratie van bestaande infrastructuur duurt volgens hem vier tot zeven jaar, terwijl grote financiële spelers als AWS en Google zelf al mikken op 2028 en 2029 voor hun eigen overstap. Voor nieuwe systemen, zoals stablecoin-netwerken en digitale centralebankmunten, geldt volgens Kirkley dat kwantumbestendige beveiliging vanaf dag één de norm moet zijn.
Achtergrond & begrippen
Wat betekent dit voor de toekomst? Als kwantumcomputers binnen een decennium krachtig genoeg worden, staat de beveiliging van het grootste deel van het wereldwijde betalingsverkeer en van cryptovaluta op de tocht. Financiële instellingen die nu niet beginnen met de overstap naar kwantumbestendige versleuteling, lopen het risico dat toekomstige aanvallers sleutels alsnog kunnen kraken en transacties met terugwerkende kracht kunnen vervalsen.
- RSA
- Een veelgebruikte versleutelingsmethode gebaseerd op het ontbinden van grote getallen in priemfactoren.
- Elliptic-curve cryptografie (ECC/ECDSA)
- Een compactere vorm van versleuteling op basis van wiskundige krommen, gebruikt in onder meer Bitcoin en Ethereum.
- Shors algoritme
- Een kwantumalgoritme dat in theorie RSA en ECC-versleuteling volledig kan kraken door de onderliggende sleutel te berekenen.
- Harvest-now-decrypt-later
- Een aanvalsstrategie waarbij versleuteld dataverkeer nu wordt opgeslagen om het later, met krachtigere apparatuur, alsnog te ontcijferen.
- Kwantumcomputer
- Een computer die rekent met de wetten van de kwantummechanica en daardoor bepaalde wiskundige problemen veel sneller kan oplossen dan gewone computers.
- Qubit
- De basiseenheid van informatie in een kwantumcomputer, te vergelijken met een bit in een gewone computer.
- Hybride cryptografie
- Een beveiligingsstrategie waarbij klassieke en kwantumbestendige versleuteling tegelijk worden gebruikt, zodat het systeem veilig blijft zolang één van beide methodes standhoudt.
- FIPS 203, 204 en 205
- Amerikaanse standaarden voor kwantumbestendige versleuteling, gepubliceerd door NIST in 2024.
- ML-DSA
- Een kwantumbestendige standaard voor digitale handtekeningen, gebaseerd op roostergebaseerde wiskunde.
- Multisignatuur
- Een beveiligingsmethode waarbij een transactie pas geldig is als meerdere sleutels samen instemmen, vaak gebruikt om financiële systemen te beschermen tegen misbruik van één enkele sleutel.
- Kwantumdecoder
- Een systeem, vaak met kunstmatige intelligentie, dat fouten in een kwantumcomputer herkent en corrigeert om betrouwbare berekeningen mogelijk te maken.
Bronnen
Dit artikel is met behulp van AI geschreven op basis van bovenstaande bronnen en is geen letterlijke vertaling. Zo werkt onze redactie.