AI & computing › Kwantumcomputing & AI-hybrides
Frans kwantumbedrijf: 22.593 qubits genoeg om RSA-2048 te kraken
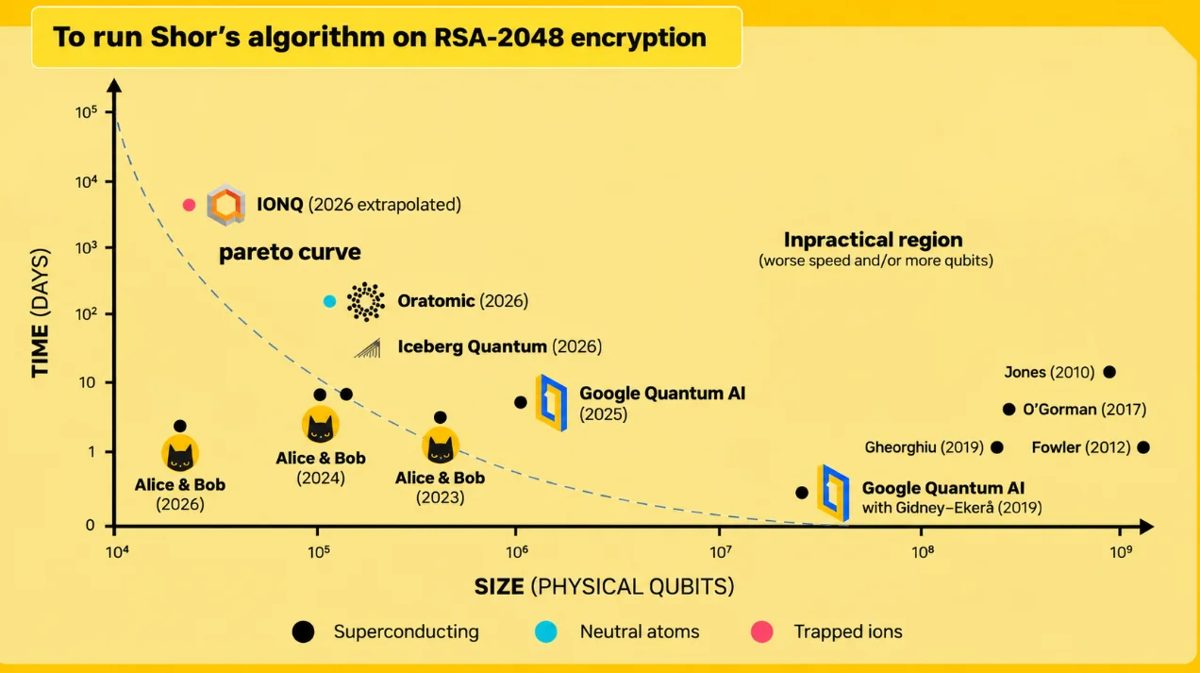
Het Franse kwantumbedrijf Alice & Bob berekent dat een foutbestendige kwantumcomputer met 22.593 qubits in iets meer dan drie dagen de veelgebruikte versleuteling RSA-2048 zou kunnen breken. Het is een theoretische schatting, geen daadwerkelijke aanval, maar wel veertig keer zuiniger dan eerdere berekeningen van Google. Experts zien het als extra bewijs dat bedrijven en overheden nu al moeten overstappen op nieuwe, kwantumbestendige versleuteling.
Vrijwel alle beveiligde verbindingen op internet, van online bankieren tot e-mail en digitale handtekeningen, leunen op het cryptografische systeem RSA. De veiligheid van RSA-2048 staat of valt met de aanname dat het ontbinden van extreem grote getallen in factoren voor gewone computers praktisch onmogelijk is. Een krachtige kwantumcomputer zou dat probleem in theorie wel kunnen oplossen, met een rekenmethode die bekendstaat als het algoritme van Shor. De vraag is al jaren hoeveel qubits, de rekeneenheden van een kwantumcomputer, daarvoor precies nodig zijn.
Veertig keer minder qubits dan verwacht
Onderzoekers van het Franse bedrijf Alice & Bob publiceerden deze week een nieuwe berekening. Volgens hun studie zijn 22.593 fysieke qubits en 3,14 dagen rekentijd genoeg om RSA-2048 te breken op een toekomstige, foutbestendige kwantumcomputer. Dat is veertig keer minder dan de inschatting die onderzoeker Craig Gidney van Google Quantum AI vorig jaar maakte. Voor het breken van 256-bit elliptic-curve cryptografie, de versleuteling achter onder meer Bitcoin en Ethereum, komt het team op 29.588 qubits en bijna 62 minuten rekentijd.
De verbetering komt niet van een compleet nieuw idee, maar van drie technische verbeteringen die samen veel efficiënter blijken. Alice & Bob gebruikt zogeheten cat-qubits, een eigen type qubit dat van nature minder gevoelig is voor één soort rekenfout. Daardoor is minder extra hardware nodig om fouten te corrigeren. Daarnaast gebruikten de onderzoekers een nieuwere foutcorrectiemethode, LDPC-cat codes, die efficiënter is dan de eerdere aanpak uit 2023 en het benodigde aantal qubits meer dan halveerde. Ook herontwierpen ze het onderdeel van het algoritme dat optellingen uitvoert, zodat de berekening sneller en zonder onderbrekingen kan doorlopen.
Nog geen echte dreiging, wel een duidelijk signaal
Belangrijk is dat dit een theoretische berekening is, geen daadwerkelijke kraakpoging. Er bestaat vandaag geen kwantumcomputer met zoveel stabiele qubits. Toch dalen dit soort schattingen al jaren gestaag, doordat onderzoeksgroepen wereldwijd steeds betere technieken vinden. Alice & Bob verwacht dat hardware en algoritmes elkaar begin jaren 2030 kunnen tegenkomen, waardoor een praktische aanval dan mogelijk wordt.
Overheden dringen op overstap
Om die reden roepen zowel het bedrijf als cryptografen op om nu al over te stappen op post-quantum cryptografie: nieuwe versleutelingsmethoden die ook tegen kwantumcomputers bestand zijn. De Verenigde Staten en het Verenigd Koninkrijk hanteren 2035 als deadline voor die overgang, omdat het vervangen van cryptografische systemen in grote organisaties jaren kan duren. Cryptograaf Antoine Joux noemt het onderzoek een belangrijke indicator voor hoe snel de dreiging concreet wordt. Beveiligingsbedrijf PQShield benadrukt dat de benodigde nieuwe standaarden al bestaan en dat bedrijven en overheden ze nu moeten gaan toepassen, vooral bij de meest kritieke systemen.
Achtergrond & begrippen
Wat betekent dit voor de toekomst? Dit onderzoek laat zien dat het kraken van de huidige internetbeveiliging met een kwantumcomputer steeds minder hardware lijkt te vereisen, waardoor de dreiging dichterbij komt dan veel mensen denken. Het versnelt de druk op bedrijven, banken en overheden om op tijd over te stappen op nieuwe, kwantumbestendige versleuteling voordat krachtige kwantumcomputers daadwerkelijk bestaan.
- Qubit
- De basiseenheid van informatie in een kwantumcomputer, vergelijkbaar met een bit in een gewone computer, maar met bijzondere kwantumeigenschappen.
- Cat-qubit
- Een type qubit, ontwikkeld door Alice & Bob, dat van nature minder gevoelig is voor bepaalde rekenfouten en daardoor minder extra hardware voor foutcorrectie nodig heeft.
- Fault-tolerant (foutbestendige) kwantumcomputer
- Een kwantumcomputer die fouten tijdens berekeningen automatisch kan opsporen en herstellen, nodig om grote, betrouwbare berekeningen uit te voeren.
- Algoritme van Shor
- Een rekenmethode speciaal voor kwantumcomputers waarmee grote getallen in factoren ontbonden kunnen worden, de basis van veel moderne versleuteling.
- RSA-2048
- Een veelgebruikt cryptografisch systeem dat internetverbindingen, e-mail en digitale handtekeningen beveiligt op basis van de moeilijkheid om grote getallen te factoriseren.
- Elliptic-curve cryptografie (ECDLP, ECDSA, ECDH)
- Een ander type versleuteling, gebaseerd op wiskundige curven, dat onder meer wordt gebruikt om blockchains zoals Bitcoin en Ethereum en versleutelde internetverbindingen te beveiligen.
- LDPC-cat codes
- Een efficiëntere methode om rekenfouten in cat-qubits te corrigeren, waardoor minder fysieke qubits nodig zijn dan bij oudere technieken.
- Post-quantum cryptografie (PQC)
- Nieuwe versleutelingsmethoden die zo zijn ontworpen dat ze ook bestand zijn tegen aanvallen met toekomstige, krachtige kwantumcomputers.
Bronnen
Dit artikel is met behulp van AI geschreven op basis van bovenstaande bronnen en is geen letterlijke vertaling. Zo werkt onze redactie.