Klimaat & energie › SMR's & next-gen kernenergie
Nieuw cyberschild moet kernreactoren op Amerikaanse legerbases beschermen
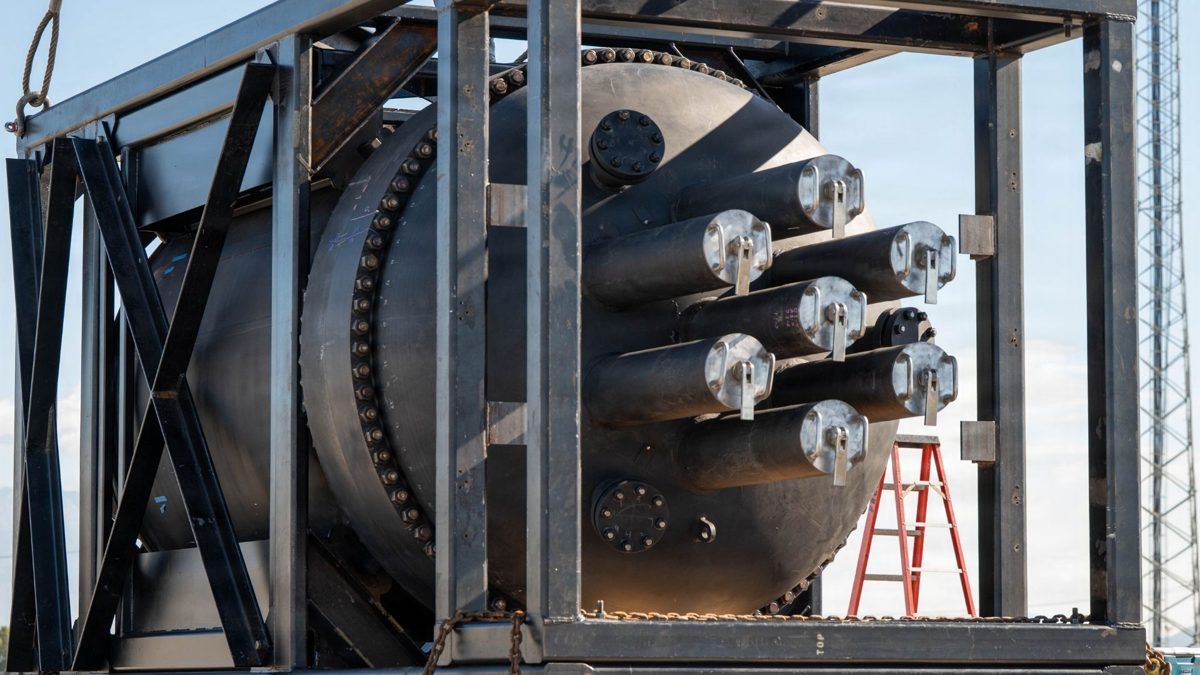
OSC Global en InfraShield lanceren Janus Cyber, een gezamenlijk cybersecurityteam voor kleine kernreactoren op Amerikaanse militaire installaties. Het initiatief moet voorkomen dat ontwikkelaars vastlopen tussen drie verschillende veiligheidskaders tegelijk.
Twee Amerikaanse bedrijven, OSC Global en InfraShield, hebben een nieuw samenwerkingsverband gelanceerd dat compacte kernreactoren op Amerikaanse legerbases tegen cyberaanvallen moet beschermen. Het initiatief, Janus Cyber genaamd, moet voorkomen dat ontwikkelaars van geavanceerde reactoren vastlopen in een wirwar van losse veiligheidseisen.
Drie regelgevingswerelden tegelijk
Een kerncentrale die op een militaire basis moet komen, krijgt te maken met minstens drie afzonderlijke veiligheidskaders tegelijk. Ten eerste gelden de gebruikelijke, strenge cybersecurityregels voor nucleaire installaties. Ten tweede stelt het Amerikaanse ministerie van Defensie eigen goedkeuringseisen aan systemen op zijn terreinen. Ten derde moeten ontwikkelaars rekening houden met de beveiliging van industriële besturingssystemen: de digitale regelapparatuur die de fysieke onderdelen van een reactor aanstuurt en die, als ze gehackt wordt, direct gevolgen kan hebben voor de veiligheid van de installatie.
John Roach, directeur bij OSC Global, zegt dat ontwikkelaars van geavanceerde reactoren onder grote tijdsdruk staan. Wie voor elk van de drie eisen een apart team inhuurt, loopt het risico dat beslissingen elkaar tegenspreken of dat vertragingen ontstaan. Janus Cyber bundelt daarom kennis van alle drie de gebieden in één team, zodat ontwikkelaars één aanspreekpunt hebben in plaats van drie.
Beveiliging die meegroeit met het ontwerp
Het bijzondere aan de aanpak is dat cyberbeveiliging vanaf de eerste ontwerpfase wordt meegenomen, in plaats van pas vlak voor de definitieve goedkeuring. Mark Rorabaugh, CEO van InfraShield, wijst erop dat het Amerikaanse leger steeds vaker werkt met iteratieve ontwikkeling: ontwerpen worden gaandeweg aangepast op basis van nieuwe inzichten. Volgens hem moet de beveiliging daarin meebewegen. Een cyberarchitectuur die alleen past bij één specifieke versie van een reactor, wordt al snel een probleem zodra ingenieurs het ontwerp wijzigen.
Dat is vooral relevant voor kleine, fabrieksgebouwde reactoren — vaak aangeduid als microreactoren — die juist bedoeld zijn om snel en op maat te worden geproduceerd voor uiteenlopende locaties, waaronder afgelegen legerbases. Elke aanpassing aan zo'n ontwerp kan gevolgen hebben voor de digitale beveiliging, en die relatie moet dus flexibel blijven.
Van fabriek tot reactorvloer
Janus Cyber richt zich niet alleen op het ontwerp, maar op het hele traject: van de regelgeving en de technische bouw tot de uiteindelijke ingebruikname. Ook de beveiliging van de toeleveringsketen hoort daarbij, omdat onderdelen tijdens transport en assemblage kwetsbaar kunnen zijn voor manipulatie. Daarnaast voert het team offensieve cybertests uit, een vorm van penetratietesten waarbij specialisten zelf proberen in te breken om zwakke plekken te vinden voordat een systeem operationeel wordt.
InfraShield brengt eigen beveiligingstechnologie in, waaronder de tools vTraq, PEEPS, UniPath en NullCloud.ai, en regelt de nucleaire regelgevingsstrategie. OSC Global levert de technische engineering. Het initiatief is nu al beschikbaar voor ontwikkelaars van geavanceerde reactoren die plannen hebben voor Amerikaanse militaire installaties, in een fase waarin nog veel ontwerpkeuzes open liggen.
Achtergrond & begrippen
Wat betekent dit voor de toekomst? Naarmate meer landen kleine kernreactoren op militaire en afgelegen locaties willen inzetten, wordt cyberbeveiliging een net zo groot ontwerpvraagstuk als veiligheid en techniek. Een aanpak die beveiliging vanaf het begin meeneemt, kan dure aanpassingen achteraf voorkomen en de uitrol van nieuwe reactoren versnellen.
- Industriële besturingssystemen
- Digitale systemen die fysieke installaties zoals kleppen, pompen en reactoronderdelen aansturen; een cyberaanval hierop kan direct fysieke gevolgen hebben.
- Microreactor
- Een klein, vaak fabrieksgebouwd kernreactortype dat compact genoeg is om op locaties zoals legerbases te worden geplaatst.
- Toeleveringsketen
- De reeks bedrijven en transportstappen waarlangs onderdelen van fabriek naar eindbestemming gaan; een zwakke schakel hierin kan de veiligheid van het hele systeem ondermijnen.
- Penetratietest
- Een gecontroleerde, toegestane hackpoging waarmee specialisten zwakke plekken in een systeem opsporen voordat kwaadwillenden dat doen.
- Cyberarchitectuur
- De opzet en indeling van digitale beveiligingsmaatregelen binnen een technisch systeem, ontworpen om mee te veranderen met aanpassingen aan dat systeem.
- Operationele technologie
- Hardware en software die fysieke processen en machines rechtstreeks bewaken en aansturen, in tegenstelling tot gewone kantoor-IT.
Bronnen
Dit artikel is met behulp van AI geschreven op basis van bovenstaande bronnen en is geen letterlijke vertaling. Zo werkt onze redactie.